Risico Anker Solix Solarbank Max - Modbus
Alhoewel de Anker Solix Solarbank Max standaard veilig geconfigureerd afgeleverd wordt zullen veel mensen gaandeweg toch de lokale verbinding activeren, bijvoorbeeld voor het gebruik met Home Assistant, en dat is waar een flink risico ontstaat.
In dit artikel
Tegenwoordig zijn we eraan gewend geraakt dat we zo ongeveer ieder denkbaar apparaat aan je thuisnetwerk knopen. Al deze "smart" devices hebben natuurlijk wel internet nodig, dus voor een gemiddelde gebruiker zit er niets anders op dan ieder apparaat maar domweg te koppelen aan het Wifi netwerk van je internetprovider. Maar is dat wel zo slim?
Risico's
Er spelen een aantal risico's bij het koppelen van "IoT" apparaten aan je netwerk. Op de eerste plaats worden veel van deze systemen niet of nauwelijks gepatched, en veel van deze apparaten zijn dus kwetsbaar voor aanvallen. Het gevolg daarvan is dat een dergelijk apparaat jouw internetverbinding kan misbruiken voor andere aanvallen, of dat bijvoorbeeld toegang verkregen kan worden tot andere apparaten op jouw netwerk, waaronder dus eventueel camera's, babyfoons enzovoorts.
Een belangrijke factor hierbij is dat we standaard "aannemen" dat je interne netwerk veilig is, en er dus minder veiligheidsmaatregelen ingeschakeld staan, wat het risico op uitbraak vanaf een besmet apparaat naar andere apparaten in je netwerk groter maakt.
Als je robotstofzuiger beelden van jouw huis publiceert is dat misschien erg vervelend en zeer onwenselijk, maar als jouw lekke robotstofzuiger als brug gebruikt wordt naar je eveneens lekke zonnepanelen (DIVD) wordt het risico al groter dan alleen jouw huishouden.
Als een aanvaller in staat is om grote hoeveelheden zonnepanelen, accu's, auto's of andere grootverbruikers op het stroomnet tegelijk te schakelen komt de stabiliteit van dat net in gevaar en is het mogelijk om grote maatschappelijke onrust te veroorzaken. Vooralsnog is het makkelijker om dat via partijen te doen die toegang hebben tot grote hoeveelheden installaties (dus via de installatiepartners of de fabrikanten), maar dat wil niet zeggen dat we het risico in huis dan maar moeten negeren.
Anker Solix thuisbatterij
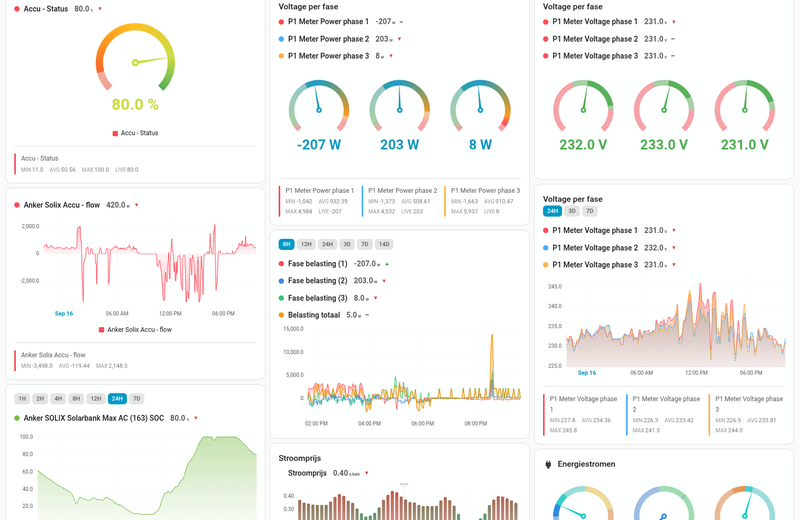
Nou hebben we sinds een tijdje een thuisbatterij (zie eerste ervaringen), we zijn super tevreden over het apparaat en de integratie met Home Assistant is daar een belangrijke factor in. Maar daar zit meteen ook het grootste risico.
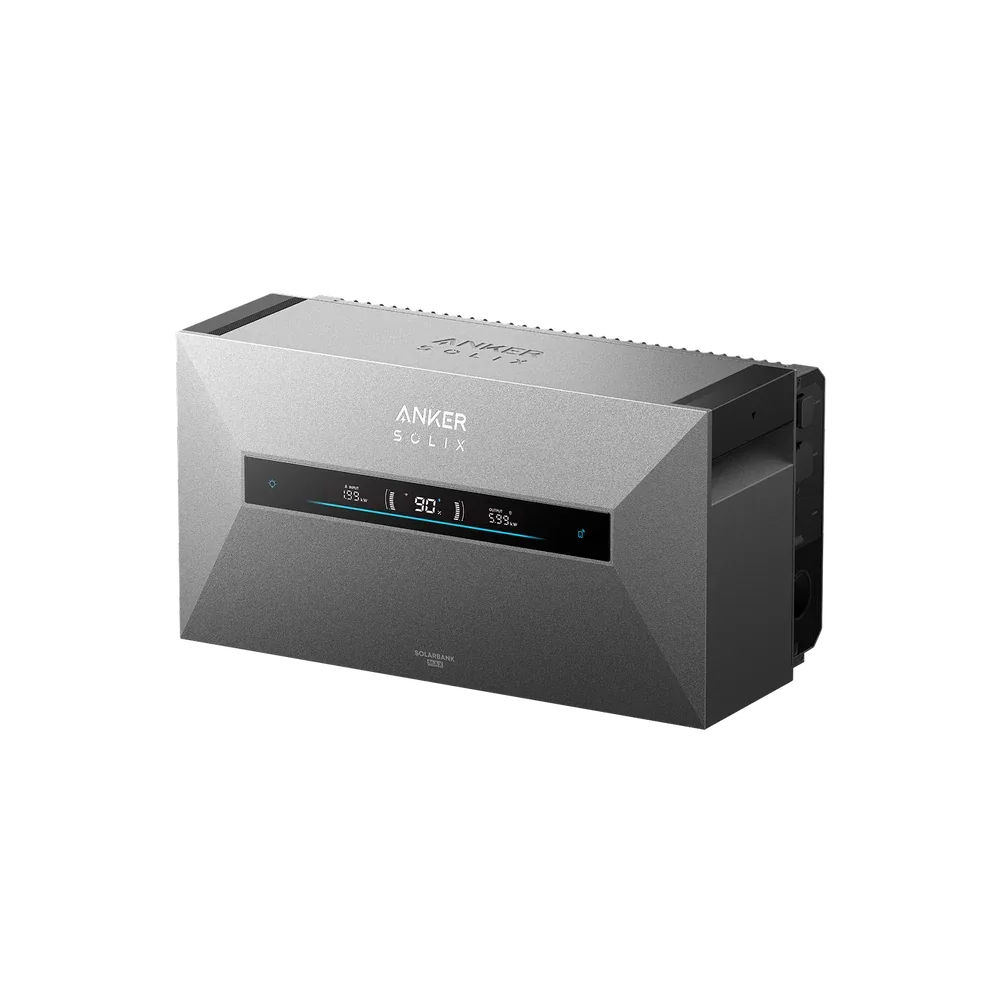
Laat ik voorop stellen dat out-of-the-box de Modbus verbinding die het probleem is niet aan staat. Je moet daadwerkelijk handmatig deze functie aanzetten om het risico te activeren, het is echter ook de enige lokale oplossing om de accu zelf aan te kunnen sturen.
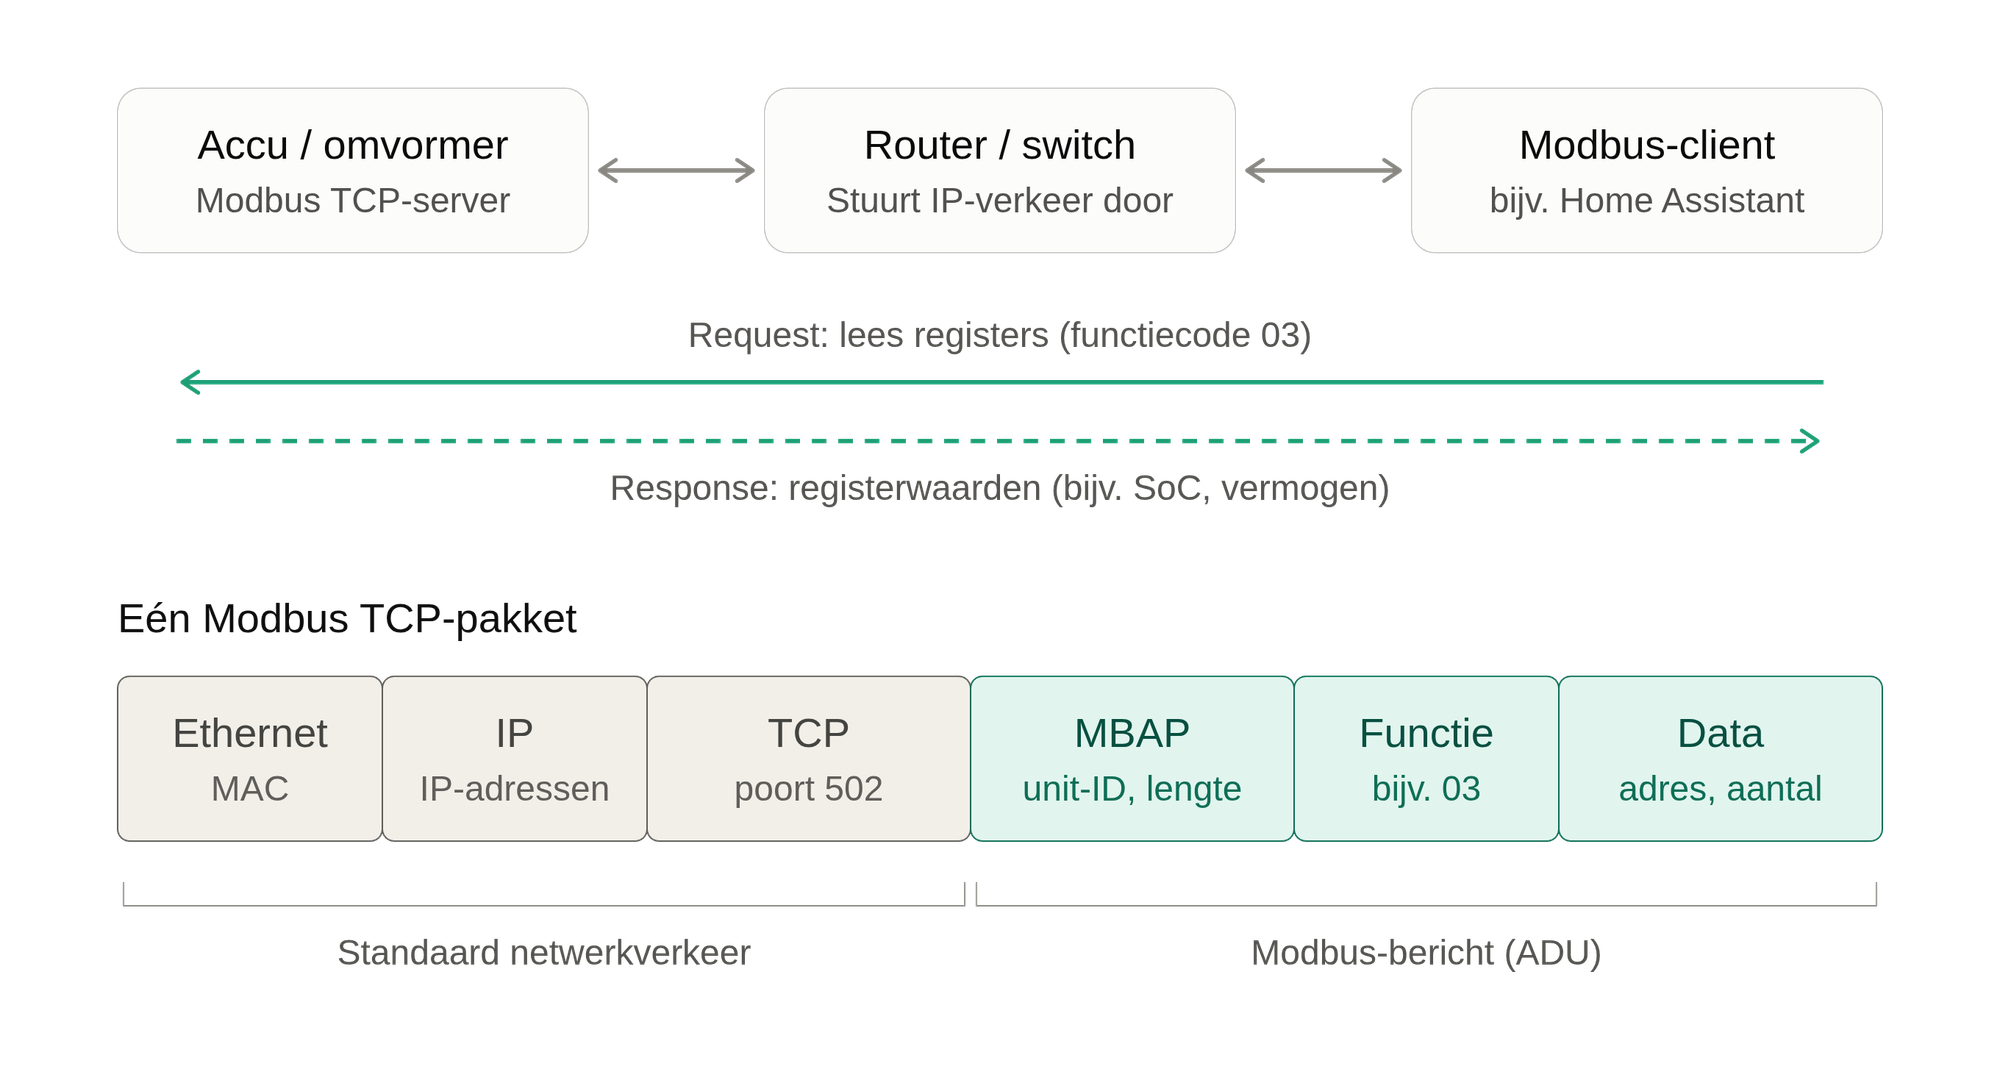
Wat is Modbus: Modbus is een communicatieprotocol dat in 1979 door Modicon (nu onderdeel van Schneider Electric) werd ontwikkeld om programmeerbare logische controllers (PLC's) met elkaar en met andere apparatuur te laten praten. Het werkt volgens een eenvoudig vraag-antwoordprincipe: één apparaat, de client (vroeger 'master' genoemd), stelt een vraag of geeft een opdracht, en een ander apparaat, de server (vroeger 'slave'), antwoordt door waarden uit zijn geheugen terug te geven of aan te passen. Die waarden zijn georganiseerd in zogeheten coils (aan/uit-waarden) en registers (getallen), bijvoorbeeld een temperatuurmeting, de stand van een schakelaar of een instelpunt van een pomp. Oorspronkelijk liep Modbus over seriële verbindingen (Modbus RTU via RS-485), maar tegenwoordig wordt het vooral gebruikt via gewone netwerken als Modbus TCP op poort 502. Door die eenvoud en openheid is het uitgegroeid tot een van de meest gebruikte protocollen in de industriële automatisering, van fabrieken en waterzuivering tot energienetten, zonnepaneelomvormers en thuisbatterijen. Diezelfde eenvoud is ook de achilleshiel: Modbus kent standaard geen authenticatie en geen versleuteling. Wie het netwerk kan bereiken, kan dus gegevens uitlezen en opdrachten geven. Een beveiligde variant met TLS bestaat wel, maar wordt in de praktijk nog weinig toegepast.
De lokale verbinding om je accu aan te sturen is dus een compleet onbeveiligde verbinding op je lokale netwerk.. Er hoeft geen wachtwoord geraden te worden of wat dan ook, enkel het apparaat kunnen bereiken is voldoende.
Nou snap ik dat de oplossing laagdrempelig gehouden is, maar of het nou echt zo verstandig is in een wereld waar iedereen alles gewoon maar aan het thuisnetwerk hangt, en zonder enige kennis van zaken, dit soort Modbus functies kan activeren zou je nog eens over kunnen twisten.
Oplossingen
De oplossing voor dit probleem ligt eigenlijk niet bij de consument zelf, wat mij betreft zouden er striktere regels mogen komen voor producten die op de Europese markt komen. Er zijn prima veilige alternatieven beschikbaar voor de aansturing van dit soort apparatuur en de lat mag wel wat hoger gelegd worden. Anderzijds is het wel ook zo dat dergelijke Modbus functionaliteiten vaak niet direct ingeschakeld zijn maar er een handmatige actie nodig is om deze systemen open te stellen, dus je kan ook stellen dat er een verantwoordelijkheid ligt voor de eindgebruikers zelf.
Als je dan toch een potentieel onveilige situatie wil creëren in je netwerk zijn er wel maatregelen mogelijk, zo kan je als je apparatuur dat ondersteund ook verregaande isolatie van het apparaat toepassen in je netwerk. In mijn geval worden appaaraten in een speciaal IoT netwerk gehangen vanuit waar andere hosts in dat netwerk en ook mijn andere netwerken niet benaderbaar zijn voor (in dit geval) de accu. De accu kan wel gebruik maken van het internet (capped op 10mbit), en met een zone based firewall kan deze ook verbinding maken van de Home Assistant omgeving.
Een korte instructie voor hoe je deze beperkingen in kan regelen in een Unifi omgeving vind je hier.
De toekomst
Het zal nog wel even op zich laten wachten, maar de eerste ontwikkelingen voor striktere eisen aan het toelaten van hardware op de Europese markt geven wel aan dat er meer en meer gekeken zal worden naar de veiligheidsaspecten van nieuwe hardware die op de markt gebracht wordt. Daarbij moet wel worden opgemerkt dat dit vaak hardware is die 10+ jaar in gebruik blijft, dus de schade die nu al aangericht is blijft voorlopig nog wel een risico. Er is overigens wel een duidelijke beweging gaande als je kijkt naar de Cyber Resilience Act en de RED-cybersecurityeisen
We hebben in dit geval voornamelijk naar één accusysteem gekeken, maar dit probleem is natuurlijk ook niet uniek voor alleen accu's, maar speelt net zo goed bij laadpalen, zonnepanelen en daarnaast helaas ook bij veel industriële toepassingen zoals windparken (zie bijvoorbeeld dit bericht).
Het enige wat je concreet nu kan doen is zelf de stappen nemen om dergelijke apparaten zo goed mogelijk te isoleren in je netwerk, en waar mogelijk weg te blijven van producenten die weigeren om veilige oplossingen uit te leveren die ze ook blijven onderhouden.
Reacties